Back to All Training Programs
 Enroll / Inquire Now
Professional Certification Program
Certified Vulnerability Assessment and Penetration Testing Professional (Intermediate) — CVAPTP-I
Duration
4 Weeks (20 Hours)
Level
Intermediate
Format
Interactive Workshops & Case Studies
Tuition / Fee
र 9,000 INR
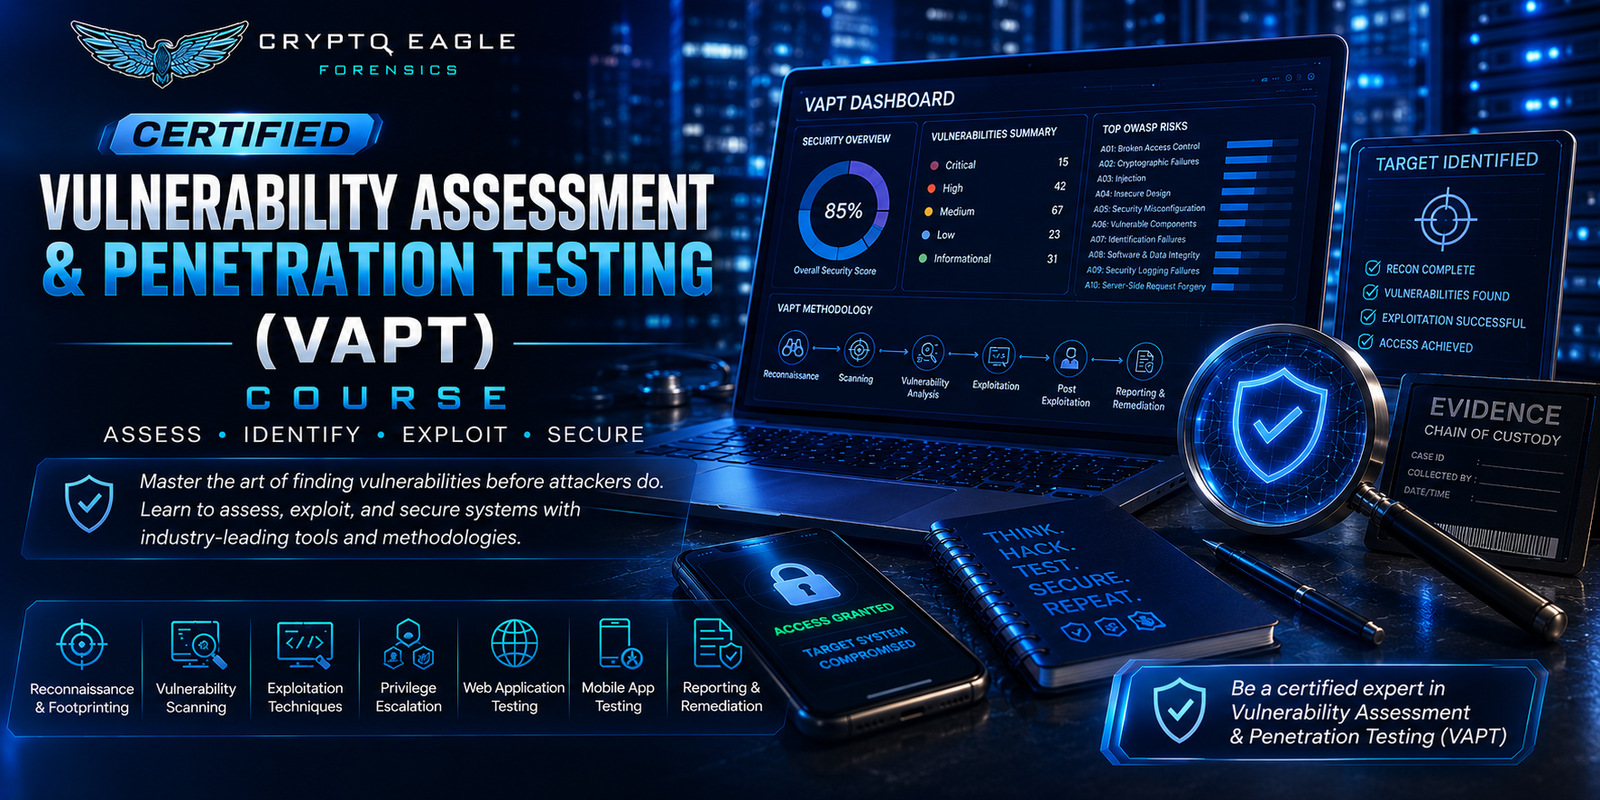
The Certified Vulnerability Assessment and Penetration Testing Professional (Intermediate) program builds on foundational security knowledge to equip security analysts, network administrators, and aspiring penetration testers with practical vulnerability assessment and ethical penetration testing skills. Participants learn to identify, exploit (in controlled environments), and remediate security weaknesses across networks, web applications, and systems, while producing professional-grade reports aligned with industry standards.
Course Syllabus & Overview
Core Curriculum & Modules:
Module 1: Vulnerability Assessment and Penetration Testing Methodology & Legal Frameworks — Penetration testing lifecycle (PTES/OWASP), scoping and rules of engagement, authorization documentation, relevant compliance standards (PCI-DSS, ISO 27001)
Module 2: Reconnaissance & Vulnerability Scanning — Passive/active information gathering (OSINT, DNS, WHOIS), automated scanning tools (Nessus, OpenVAS, Nmap), vulnerability triage and false-positive elimination
Module 3: Network Penetration Testing — Exploiting misconfigurations and unpatched services in a lab environment, privilege escalation basics, pivoting and lateral movement fundamentals, using Metasploit in a controlled range
Module 4: Web Application Penetration Testing — OWASP Top 10 exploitation (SQLi, XSS, CSRF, broken auth), Burp Suite proxy workflows, manual testing techniques vs. automated scanners
Module 5: Reporting, Remediation & Retesting — Risk scoring (CVSS), writing findings with business impact context, remediation recommendations, retest and validation procedures
Practical Labs:
Participants conduct a full assessment against a dedicated, isolated lab network and vulnerable web application, documenting each finding from discovery through exploitation (where authorized in-lab), and deliver a professional Vulnerability Assessment and Penetration Testing report with executive summary, technical findings, CVSS scores, and remediation guidance.
Let me know if you'd like me to spell out the full form only on first mention and use the acronym thereafter (more typical for readability in a course catalog), or keep it fully expanded throughout as shown here.
Official Certificate Issued Upon Successful Capstone Evaluation
Submit Registration Application